ES
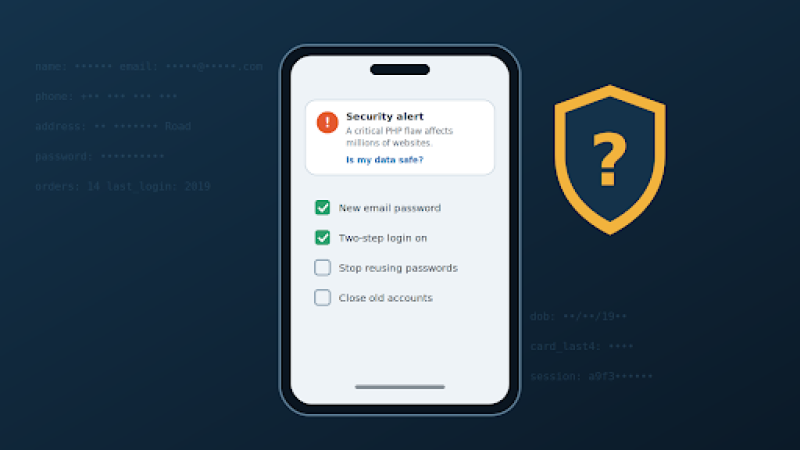
Una vulnerabilidad crítica de ciberseguridad en el lenguaje de programación PHP ha puesto en peligro a millones de sitios web. A continuación te explicamos qué significa esto para tu información personal y qué puedes hacer al respecto.
En el caso de la mayoría de los grandes servicios que utilizas a diario, es casi seguro que sí. Los bancos, los proveedores de correo electrónico y las grandes tiendas online cuentan con equipos de seguridad cuya labor consiste en actuar rápidamente ante alertas como esta, y muchos de ellos cuentan con servicios como Cloudflare, que implementó medidas de protección contra esta vulnerabilidad de PHP nueve horas antes de que se hiciera pública.
La respuesta sincera para todo lo demás es: depende del sitio web, y no hay forma de saberlo desde fuera. Tu riesgo se reduce a una pregunta que no puedes comprobar por ti mismo: ¿han corregido a tiempo sus servidores los responsables de cada uno de los sitios que has utilizado?
Esto puede parecer preocupante, pero hay muchas cosas que puedes hacer para asegurarte de que, aunque se produzca una intrusión en un sitio web, el daño se limite a ese sitio. De eso trata el resto de esta guía.
El lenguaje de programación PHP genera de forma silenciosa las páginas de una gran parte de los sitios web del mundo, incluidos la mayoría de los creados con WordPress. El 21 de octubre, sus creadores anunciaron una vulnerabilidad crítica de ciberseguridad, apodada PHP2Shell, y publicaron una corrección. Cloudflare ya había implementado medidas de protección nueve horas antes como parte de la respuesta coordinada.
El plan era mantener los detalles en secreto hasta que el parche estuviera listo. No funcionó: la noticia se filtró un día antes y los delincuentes actuaron con rapidez.
Matthew Prince, director de la empresa de infraestructura de Internet Cloudflare, escribió en X que la empresa detectó «miles» de intentos de aprovechar las vulnerabilidades de PHP en toda su red durante las 10 horas previas al anuncio público. «Esa cifra se disparó a decenas de miles en los 45 minutos posteriores al anuncio» (vía BBC News en directo).
Amazon afirma que detectó un intento incluso antes, el 17 de octubre, cuatro días antes del anuncio. En otras palabras, no se trata de un riesgo teórico. Los atacantes lo están intentando activamente.
No se trata de un fallo que simplemente deje fuera de servicio una página web. Alan Woodward, profesor del Centro de Ciberseguridad de Surrey, explicó en el programa Today de BBC Radio 4 que estas vulnerabilidades permiten a un atacante «introducir su propio código en el servidor web» y «básicamente hacer lo que le plazca».
Según él, esto podría incluir:
En cuanto a su alcance, lo calificó de grave, señalando que podría afectar a «alrededor de 30 millones de sitios web».
Esa cuestión de la puerta trasera es importante para ti. Es posible que se haya accedido a un sitio web en los días previos, aunque se instale el parche hoy mismo. Los investigadores de Amazon aconsejan investigar a partir del 17 de octubre, no desde la fecha del anuncio. Por lo tanto, pueden pasar semanas antes de que salgan a la luz algunas violaciones de seguridad.
Lo que un atacante podría sustraer depende de la información que cada sitio web tenga almacenada sobre ti. Por lo general, esto incluye:
Los sitios que corren mayor riesgo no son los más conocidos. Son pequeñas tiendas, clubes, foros y blogs, a menudo creados hace años y que rara vez se mantienen, ya que muchos utilizan versiones antiguas de PHP que nunca recibieron una corrección oficial.
A menudo no te darás cuenta de inmediato. Señales a las que debes prestar atención en las próximas semanas:
No puedes arreglar las páginas web de otras personas, pero sí puedes limitar las consecuencias que puede tener para ti una intrusión en cualquiera de ellas.
La vulnerabilidad de PHP es grave, y los atacantes la aprovecharon en cuestión de horas. Pero no estás indefenso. La mayoría de tus cuentas importantes están gestionadas por empresas que actúan con rapidez, y las medidas anteriores garantizan que, incluso si hackean un sitio web más pequeño que hayas utilizado alguna vez, tu correo electrónico, tu banco y tu dinero permanecerán a salvo.
No te preocupes tanto por si todos los sitios web que has utilizado alguna vez son seguros. Céntrate en asegurarte de que ninguno de ellos tenga la clave para acceder al resto.
Adam Collins es investigador de ciberseguridad en ScamAdviser y opera bajo un seudónimo por motivos de privacidad y seguridad. Con más de cuatro años de experiencia en primera línea del ámbito digital, se especializa en traducir amenazas complejas en consejos prácticos. Su misión: sacar a la luz las señales de alerta para que puedas navegar por la web con confianza.
