https://whitelabel-manager-production.ams3.digitaloceanspaces.com/thumbs/php-2-ec9ef.png_800x.png
octobre 22, 2026
Author: Adam Collins

Mes données sont-elles en sécurité ? Ce que la faille PHP implique pour vous

Une faille de cybersécurité majeure dans le langage de programmation PHP met en danger des millions de sites web. Voici ce que cela implique pour vos données personnelles et ce que vous pouvez faire pour y remédier.

La réponse en bref : mes données sont-elles en sécurité ?

Pour la plupart des grands services que vous utilisez quotidiennement, la réponse est très certainement oui. Les banques, les fournisseurs de messagerie électronique et les grandes boutiques en ligne disposent d’équipes de sécurité dont le travail consiste à réagir rapidement à des alertes comme celle-ci, et beaucoup d’entre eux s’appuient sur des services tels que Cloudflare, qui a mis en place des protections contre cette faille PHP neuf heures avant qu’elle ne soit rendue publique.

La réponse honnête pour tout le reste est la suivante : cela dépend du site web, et vous ne pouvez pas le savoir de l’extérieur. Votre risque se résume à une question à laquelle vous ne pouvez pas répondre vous-même : les responsables de chaque site que vous avez utilisé ont-ils corrigé leurs serveurs à temps ?

Cela peut sembler inquiétant, mais vous pouvez prendre de nombreuses mesures pour vous assurer que, même si un site est piraté, les dégâts s’arrêtent là. C’est ce dont traite la suite de ce guide.

En quoi consiste la faille PHP et à quelle vitesse les pirates ont-ils agi ?

Le langage de programmation PHP alimente discrètement les pages d’une grande partie des sites web du monde entier, y compris la plupart des sites créés avec WordPress. Le 21 octobre, ses développeurs ont annoncé une faille critique de cybersécurité, surnommée PHP2Shell, et ont publié un correctif. Cloudflare avait déjà déployé des protections neuf heures plus tôt dans le cadre d’une réponse coordonnée.

Le plan consistait à garder les détails secrets jusqu’à ce que le correctif soit prêt. Cela n’a pas fonctionné : la nouvelle a fuité avec un jour d’avance, et les cybercriminels ont agi rapidement.

Matthew Prince, le dirigeant de la société d’infrastructure Internet Cloudflare, a écrit sur X que l’entreprise avait constaté des « milliers » de tentatives d’exploitation des failles PHP sur l’ensemble de son réseau au cours des 10 heures précédant l’annonce publique. « Ce chiffre est passé à plusieurs dizaines de milliers dans les 45 minutes qui ont suivi l’annonce. » (via BBC News live)

Amazon affirme avoir repéré une tentative encore plus tôt, le 17 octobre, soit quatre jours avant l'annonce. En d'autres termes, il ne s'agit pas d'un risque théorique. Les pirates s'y essaient activement.

Ce qu’un pirate peut réellement faire

Il ne s’agit pas d’un bug qui se contente de mettre un site web hors service. Alan Woodward, professeur au Surrey Centre for Cyber Security, a déclaré à l’émission Today de BBC Radio 4 que ces failles permettent à un pirate de « placer son propre code sur le serveur web » et « en gros, de faire tout ce qu’il veut ».

Il a précisé que cela pouvait notamment consister à :

  • le vol de données personnelles détenues par le site web ;
  • pénétrer dans d’autres parties du réseau derrière le site ;
  • l'installation d'une porte dérobée, un moyen caché de revenir plus tard.

En termes d’ampleur, il a qualifié la situation de grave, affirmant qu’elle pourrait toucher « environ 30 millions de sites web ».

Cette question de la porte dérobée est importante pour vous. Un site qui installe le correctif aujourd’hui peut tout de même avoir été piraté les jours précédents. Les chercheurs d’Amazon conseillent de mener des investigations à partir du 17 octobre, et non à partir de la date de l’annonce. Il faudra donc peut-être attendre plusieurs semaines avant que certaines violations ne soient découvertes.

Quelles sont vos données les plus exposées ?

Les informations qu’un pirate pourrait dérober dépendent des données que chaque site web conserve à votre sujet. En général, cela comprend :

  • Les informations de votre compte : votre nom, votre adresse e-mail, votre numéro de téléphone et, parfois, votre adresse postale et votre date de naissance.
  • Votre mot de passe pour ce site. Les sites bien gérés le stockent sous forme cryptée, mais ce n’est pas forcément le cas des sites plus anciens ou mal entretenus.
  • L'historique de vos commandes et de vos messages : ce que vous avez acheté, où cela a été envoyé, ce que vous avez écrit.
  • Les informations de carte bancaire que vous saisirez à partir de maintenant. La plupart des boutiques ne conservent pas les numéros de carte complets, mais une personne ayant le contrôle d’un serveur peut altérer la page de paiement pour capturer ce que vous saisissez.

Les sites les plus exposés ne sont pas les plus connus. Il s’agit de petites boutiques, de clubs, de forums et de blogs, souvent créés il y a des années et rarement mis à jour, car beaucoup fonctionnent avec d’anciennes versions de PHP qui n’ont jamais bénéficié d’un correctif officiel.

Comment savoir si mes données ont été volées ?

Souvent, vous ne le saurez pas tout de suite. Voici les signes à surveiller au cours des prochaines semaines :

  • un e-mail d’une entreprise vous informant qu’elle a subi un incident de sécurité (dans de nombreux pays, la loi l’oblige à vous en informer) ;
  • des e-mails de réinitialisation de mot de passe ou d’alerte de connexion que vous n’avez pas demandés ;
  • des messages frauduleux utilisant votre vrai nom, votre adresse ou un site que vous avez réellement utilisé ;
  • votre adresse e-mail figurant sur Have I Been Pwned, un service gratuit qui répertorie les fuites de données connues dès qu'elles sont rendues publiques.

Que faire maintenant ?

Vous ne pouvez pas réparer les sites web d’autrui, mais vous pouvez limiter les conséquences qu’une intrusion sur l’un d’entre eux pourrait avoir pour vous.

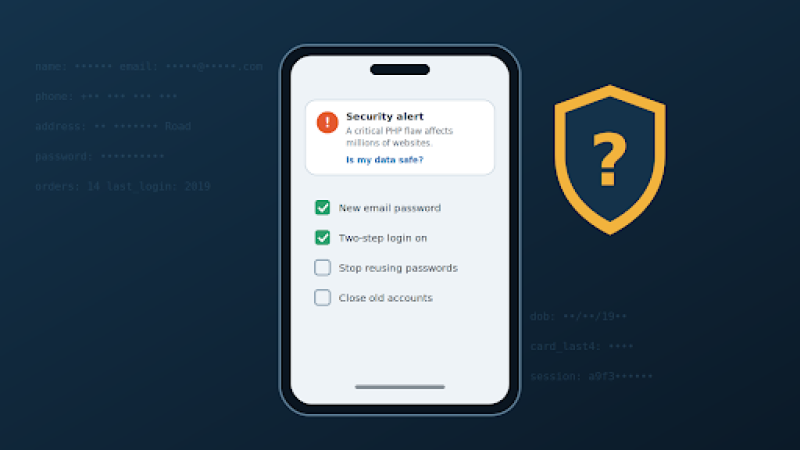
  1. Commencez par changer le mot de passe de votre messagerie et choisissez-en un que vous n’utilisez nulle part ailleurs. Votre messagerie permet de réinitialiser tous vos autres comptes, c’est donc celui qui compte le plus.
  2. Cessez de réutiliser vos mots de passe. Si un mot de passe que vous utilisez sur un petit site vous donne également accès à votre compte bancaire ou à vos réseaux sociaux, modifiez-le immédiatement sur ces comptes importants. Un gestionnaire de mots de passe, intégré à la plupart des téléphones et des navigateurs, vous facilite grandement la tâche.
  3. Activez la connexion en deux étapes (code par SMS ou via une application) pour votre messagerie, vos opérations bancaires et vos achats en ligne. À lui seul, un mot de passe volé ne permettra alors à personne d’accéder à vos comptes.
  4. Faites vos achats avec prudence pendant quelques semaines. Privilégiez les boutiques réputées, ou payez via des services tels que PayPal ou Apple Pay afin que le commerçant n’ait jamais accès à votre numéro de carte. Vérifiez vos relevés bancaires pour repérer toute transaction que vous ne reconnaissez pas.
  5. Fermez les comptes que vous n’utilisez plus. Moins vous avez d’anciens comptes, moins il y a de sources potentielles de fuite de vos données.
  6. Méfiez-vous des messages « urgents » concernant la sécurité. Les événements marquants attirent les arnaques. Ne cliquez pas sur les liens contenus dans des e-mails ou SMS inattendus ; rendez-vous vous-même sur le site. Pour un lien vers un site web que vous ne reconnaissez pas, un outil de vérification gratuit tel que ScamAdviser attribue un score de confiance basé sur des indicateurs tels que l’ancienneté du site et les signalements d’autres utilisateurs. Considérez cela comme un deuxième avis : cet outil ne peut pas vous dire si un site authentique a été discrètement piraté.

Ce dont vous n’avez pas à vous soucier

  • Votre téléphone et votre ordinateur. Il s’agit d’un problème au niveau des serveurs des sites web. Vous n’avez rien à installer.
  • Les sites qui ont été mis hors ligne. Les collectivités locales et les organismes publics ont délibérément mis leurs sites hors ligne le temps d’appliquer un correctif (Yahoo/PA). C’est un signe de vigilance, et non d’un piratage.
  • Toute personne proposant de « corriger PHP2Shell » pour vous. Il n’y a rien à corriger sur votre appareil ; toute personne demandant un accès à distance, un paiement ou vos mots de passe pour vous « protéger » contre cette faille est un escroc.

Conclusion

La faille PHP est grave, et les pirates s’en sont emparés en quelques heures. Mais vous n’êtes pas impuissant. La plupart de vos comptes importants sont gérés par des entreprises qui réagissent rapidement, et les mesures ci-dessus garantissent que même si un petit site que vous avez utilisé par le passé est piraté, votre messagerie, votre compte bancaire et votre argent restent hors de portée.

Ne vous inquiétez pas trop de savoir si chaque site web que vous avez déjà utilisé est sûr. Veillez plutôt à ce qu’aucun d’entre eux ne détienne la clé d’accès aux autres.

Adam Collins est chercheur en cybersécurité chez ScamAdviser ; il utilise un pseudonyme pour des raisons de confidentialité et de sécurité. Fort de plus de quatre ans d’expérience en première ligne du monde numérique, il est spécialisé dans la traduction de menaces complexes en conseils concrets. Sa mission : mettre en évidence les signaux d’alerte afin que vous puissiez naviguer sur le Web en toute confiance.

Voir la biographie complète

Report a Scam!
Have you fallen for a hoax, or bought a fake product? Report the site and warn others!

Scam Tags

#Escroqueries en ligne #Misleading Claims #Fausses boutiques en ligne #Phishing & vol d'identité #Produits contrefaits / contrefaçons #Autres escroqueries, canulars et fraudes #Impersonation scams #Fake Online Store #Text Message Scams #Arnaques sur les sites de vidéos pour adultes #Social Media Hoax #Cryptomonnaie / Arnaques Bitcoins #Arnaques aux cadeaux et prix gratuits #Arnaques téléphoniques #Arnaques aux jeux d'argent & paris #Social Media Scams #Arnaques en matière d'investissement #Arnaques aux logiciels malveillants #Escroqueries aux cartes-cadeaux #Arnaques par abonnements #Arnaques aux jeux #Offres promotionnelles frauduleuses #Arnaques aux faux emplois #Rencontres et arnaques amoureuses #Arnaques sur le travail à domicile #Arnaques aux avances de frais #Arnaques sur les marchés #Online payment scams #Arnaques en matière de voyages & de vacances #Data Breach #Les arnaques au trading de crypto #Facebook Scams #Systèmes Pyramidaux & de Ponzi #Arnaque "bait & switch" #Arnaques sur les sites de rencontres pour adultes #Online Survey Scams #escroqueries à la charité #Extortion Scams #Arnaques sur Amazon #Tiktok Scams #Arnaques à la loterie #Arnaques à la livraison et au courrier #Arnaques visant à récupérer de l'argent #Escroqueries sur les cartes de crédit et de débit #Canulars de courriels d'affaires #Arnaques aux services publics #Fausse facture #Arnaques à l'héritage #Discord Scams #Insurance Scams #Social Security Scams #Business to Business Scams #Faux IT / Support technique #Escroqueries à l'emploi #Arnaques en conversion d'argent #Arnaques par catfishing #Instagram Scams #Arnaques sur Forex et la Bourse
About Us Contact Check Yourself Disclaimer
Developed By: scamadviser-logo