ZH
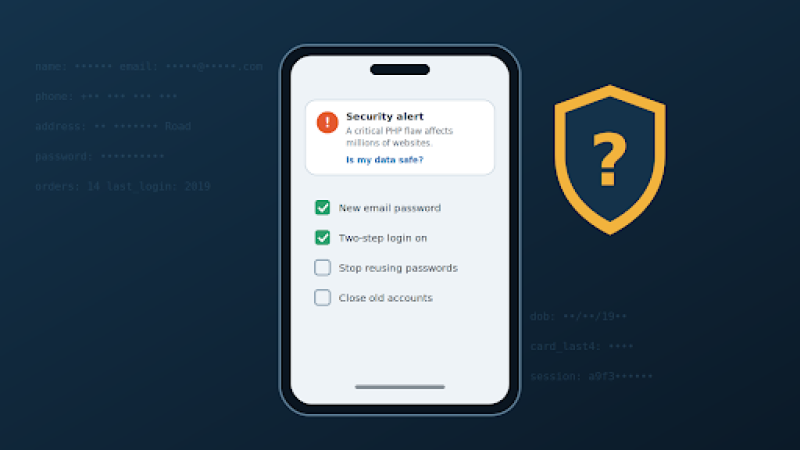
PHP 编程语言中一个严重的网络安全漏洞已使数百万个网站面临风险。这将对您的个人信息产生什么影响?您又该如何应对?
对于您日常使用的绝大多数大型服务,答案几乎可以肯定为“是”。银行、电子邮件提供商和大型网店都设有专门的安全团队,其职责就是迅速应对此类警告;此外,许多服务还部署了Cloudflare等防护方案——该服务早在该PHP漏洞公开前九小时就已实施了防护措施。
对于其他所有网站,诚实的答案是:这取决于具体网站,而您无法从外部判断。您面临的风险归根结底取决于一个您无法自行核实的问题:您使用过的每个网站的运营方是否及时修复了服务器?
这听起来令人担忧,但你可以采取许多措施来确保,即使某个网站遭到入侵,损害也仅限于此。这就是本指南后续内容要探讨的。
PHP 编程语言默默支撑着全球大量网站的页面生成,其中包括绝大多数使用 WordPress 搭建的网站。10 月 21 日,其开发者宣布发现了一个被昵称为“PHP2Shell”的严重网络安全漏洞,并发布了修复补丁。作为协同应对措施的一部分,Cloudflare 早在九小时前就已部署了防护措施。
原计划是等到修复程序准备就绪后再公布细节。但这一计划未能奏效:消息提前一天泄露,犯罪分子迅速采取行动。
互联网基础设施公司 Cloudflare 的负责人马修·普林斯(Matthew Prince)在 X 上发文称,在该漏洞公开宣布前的 10 小时内,该公司在其网络中监测到“数千次”利用 PHP 漏洞的尝试。“在公告发布后的 45 分钟内,这一数字激增至数万次。”(来源:BBC 新闻直播)
亚马逊表示,他们甚至更早——在公告发布前四天的10月17日——就已发现此类攻击企图。换言之,这绝非理论上的风险。攻击者正在积极尝试利用该漏洞。
这并非一个仅仅会导致网站瘫痪的漏洞。萨里网络安全中心的艾伦·伍德沃德教授在BBC广播4台的《今日》节目中表示,这些漏洞意味着攻击者可以“将自己的代码植入Web服务器”,并“基本上为所欲为”。
他表示,这可能包括:
就影响范围而言,他将其描述为“非常严重”,称可能影响“约3000万个网站”。
那个“后门”问题对你至关重要。一个今天安装了补丁的网站,此前几天可能已被入侵。亚马逊的研究人员建议从10月17日开始调查,而不是从公告发布之日起。因此,某些数据泄露事件可能要过几周才会被发现。
攻击者能窃取哪些信息,取决于各网站存储了您的哪些数据。通常包括:
风险最大的网站并非那些家喻户晓的大品牌,而是小型网店、俱乐部、论坛和博客——这些网站往往建立于数年前,且极少维护,因为其中许多仍运行着从未获得官方修复的旧版PHP。
通常你不会立即察觉。未来几周内需留意的迹象包括:
你无法修复他人的网站,但可以限制其中任何一个网站遭入侵时对你的影响。
该 PHP 漏洞十分严重,攻击者在数小时内便已利用。但您并非束手无策。您的大部分重要账户均由反应迅速的公司运营,且通过采取上述措施,即使您曾经使用过的小型网站遭到入侵,您的电子邮件、银行账户和资金也依然安全无虞。
不必过分担心你曾经使用过的每个网站是否安全。重点在于确保其中没有任何一个网站掌握着通往其他账户的“钥匙”。
亚当·柯林斯(Adam Collins)是 ScamAdviser 的网络安全研究员,为保护隐私和安全,他使用化名开展工作。在数字安全一线工作四年多以来,他擅长将复杂的威胁转化为可操作的建议。他的使命是:揭露风险信号,让您能够自信地浏览网络。
