ES
Respuesta breve: Así parece. En tan solo un día, Carziqo culpó a los piratas informáticos, canceló todas las retiradas de fondos, anunció una «actualización del sistema» y, a continuación, bloqueó las cuentas de todos los miembros. Desde entonces, sus páginas web han dejado de estar disponibles. Esta secuencia presenta claros indicios de una estafa de salida, en la que un supuesto esquema Ponzi deja de pagar y desaparece con el dinero de los inversores.
Carziqo se promocionaba como una plataforma de inversión en inteligencia artificial y vehículos autónomos. A continuación se explica cómo se desarrolló su colapso, basándonos en los avisos enviados a los miembros, y por qué los inversores deben tener cuidado con lo que pueda suceder a continuación.
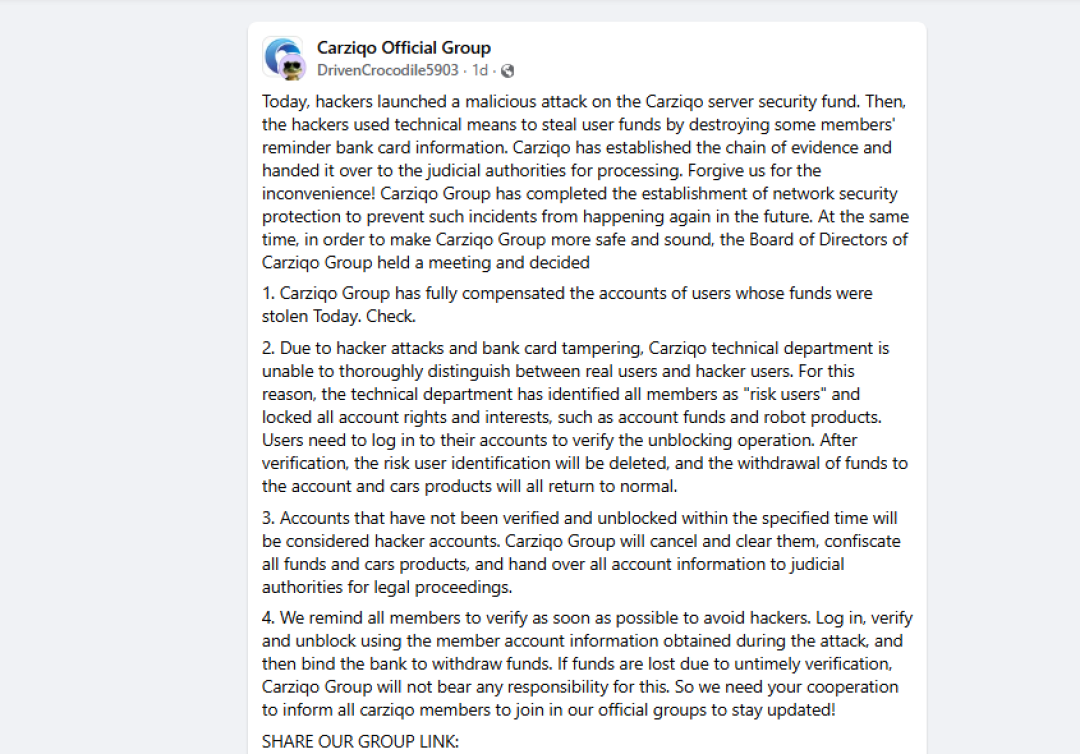
Fuente: FB
«Aviso de emergencia de CARZIQO
Esta mañana, el servidor del Grupo CARZIQO ha sido objeto de un ataque malicioso por parte de un grupo de hackers. El Departamento de Tecnología de CARZIQO reforzó inmediatamente la seguridad y restableció el funcionamiento normal del servidor en poco tiempo.
Este grupo de hackers utilizó una técnica de intrusión específica para modificar los datos de las tarjetas bancarias de los usuarios y, a continuación, retirar dinero. Su objetivo era robar el dinero de los usuarios.
El Departamento de Tecnología de CARZIQO ya ha introducido medidas de seguridad actualizadas y mejoradas para evitar que se repitan incidentes de este tipo en el futuro. El Consejo de Administración de CARZIQO ha tomado las siguientes decisiones:
1. Antes de la actualización de seguridad, se sustrajo una pequeña cantidad de dinero a un número reducido de usuarios. El Grupo CARZIQO compensará íntegramente esta pequeña pérdida económica. Ponte en contacto con tu responsable directo para solicitar la compensación.
2. Dado que los piratas informáticos han modificado la información de las tarjetas bancarias de un gran número de usuarios y que las defensas del banco eran muy débiles, existe el riesgo de que se produzcan nuevos robos de dinero.
Por lo tanto, el Consejo de Administración ha decidido: se cancelarán todas las retiradas de fondos el 10-12-2026, con el fin de proteger el dinero de los usuarios y dar tiempo al Departamento de Tecnología de CARZIQO para detectar las vulnerabilidades restantes.
3. Se espera que se reanuden las retiradas de fondos si formas parte del grupo oficial de Carziqo.
4. Todos los productos relacionados con los coches funcionan con normalidad y los ingresos no se han interrumpido. Por favor, esperad a que se lleve a cabo la inspección final y se apliquen las medidas de seguridad de la aplicación».
La primera señal de problemas fue un «Aviso de emergencia de CARZIQO». En él se afirmaba que un grupo de hackers había atacado el servidor de la empresa esa misma mañana y había utilizado una técnica especial de penetración para modificar los datos de las tarjetas bancarias vinculadas de los usuarios y retirar dinero.
El aviso indicaba que el departamento de tecnología había restablecido rápidamente el servidor y había incorporado nuevas medidas de seguridad. A continuación, anunciaba varias decisiones del «Consejo de Administración»:
En otras palabras, a los miembros se les dijo que su dinero estaba a salvo y seguía creciendo, pero que no podían retirar nada.
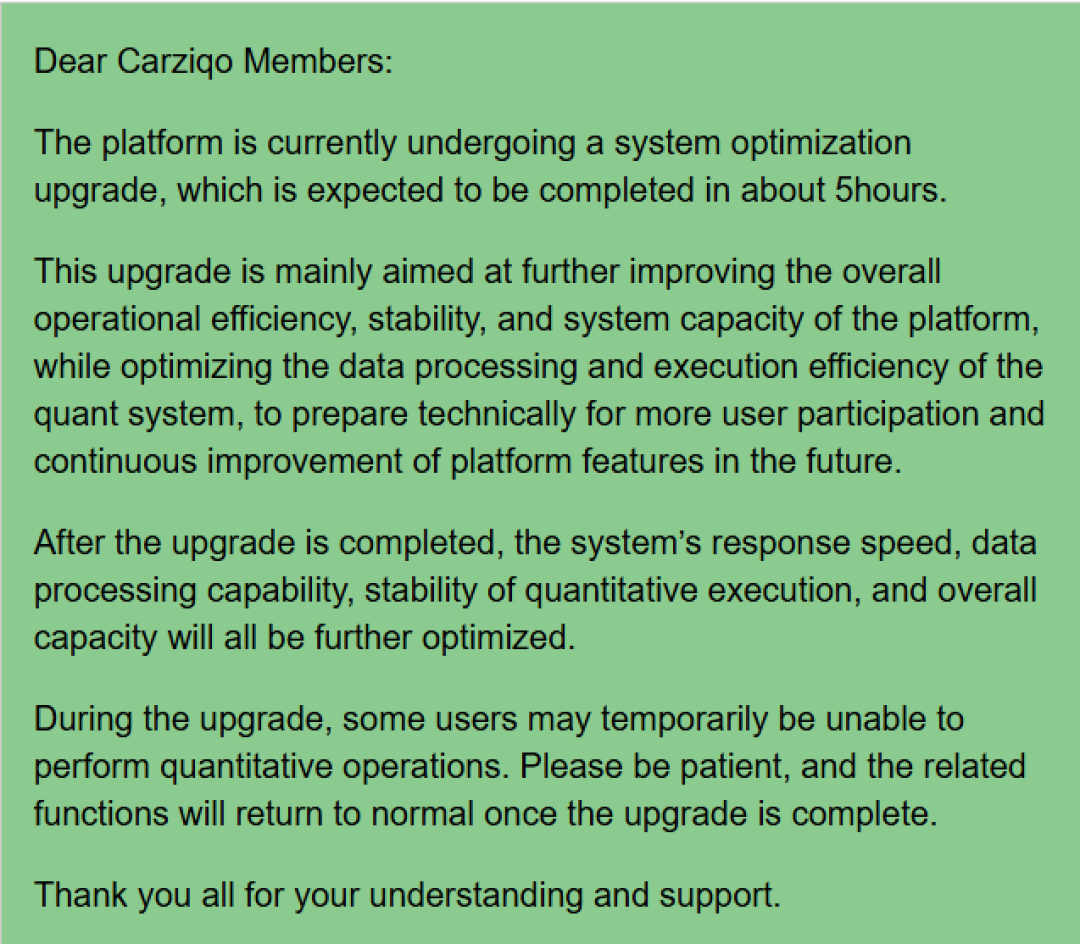
Fuente: behindmlm.com
Con las páginas web fuera de servicio, un segundo mensaje informaba a los miembros de que la plataforma estaba sometida a una actualización para optimizar el sistema que duraría unas cinco horas. Prometía tiempos de respuesta más rápidos, un mejor procesamiento de datos, una «ejecución cuantitativa» más estable y capacidad para más usuarios.
El mensaje también advertía de que algunos usuarios podrían no poder realizar operaciones cuantitativas durante la actualización, y pedía a todos que tuvieran paciencia.
La historia ya había dado un giro. Un ataque informático matutino se convirtió en una actualización planificada, y la actualización se presentó como una preparación para el crecimiento. Cambiar las explicaciones de esta manera es una táctica clásica de ganancia de tiempo diseñada para mantener a los inversores tranquilos y esperanzados.
Fuente: behindmlm.com
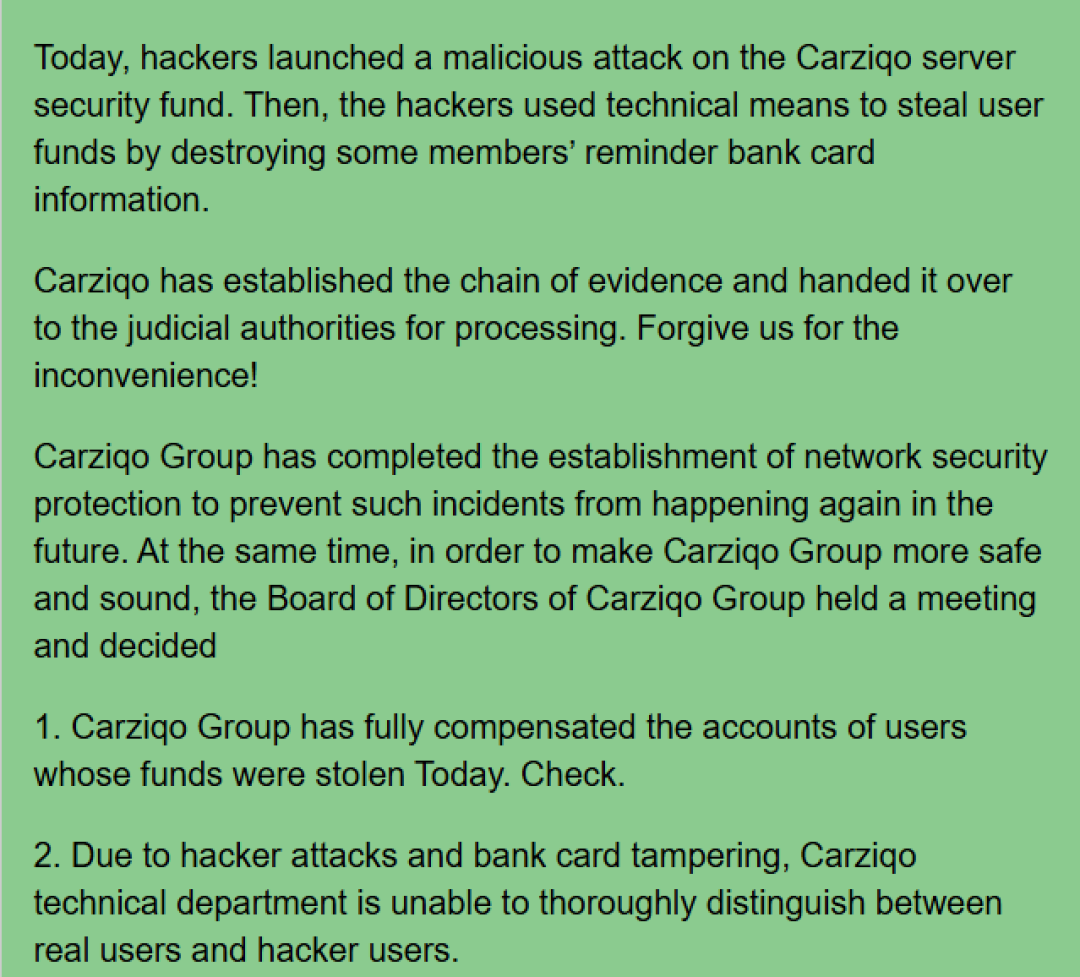
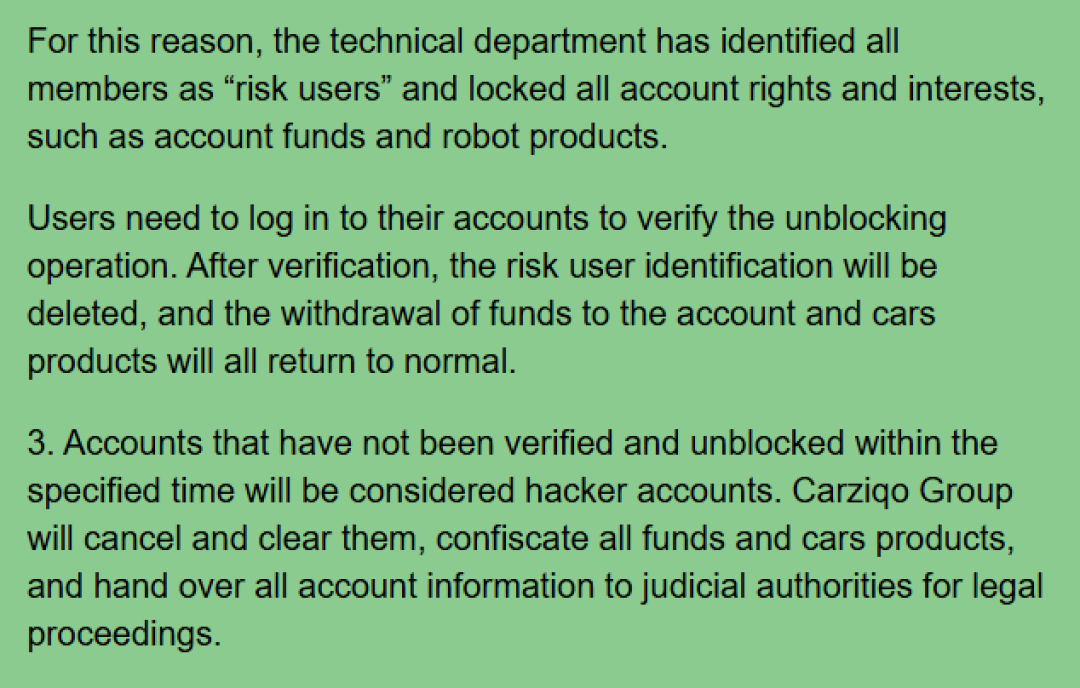
Unos 30 minutos más tarde, llegó un tercer comunicado. En él se afirmaba que unos piratas informáticos habían atacado el «fondo de seguridad del servidor» de Carziqo y habían sustraído fondos de los usuarios al manipular los datos de las tarjetas bancarias de los miembros. Carziqo afirmó que había recopilado pruebas y las había entregado a las autoridades judiciales.
A continuación, el comunicado hacía su anuncio más importante:
Este último punto es una amenaza disfrazada de medida de seguridad. Presiona a los inversores para que actúen con rapidez, por miedo a perderlo todo o a que se les denuncie a la policía.
Carziqo presenta los rasgos característicos de una estafa de salida. El patrón es conocido: la plataforma paga a los primeros usuarios, probablemente utilizando el dinero de los inversores más recientes, lo que genera confianza y opiniones positivas. Una vez que los depósitos se ralentizan o los operadores deciden marcharse, se anuncia una crisis y se detienen los retiros.
Las señales de alerta en el caso de Carziqo incluyen:
Tras el colapso de la supuesta estafa piramidal, los inversores de Carziqo podrían enfrentarse a un segundo riesgo: exigencias de más dinero para recuperar el acceso a sus cuentas o retirar sus fondos.
A los inversores que intenten iniciar sesión a través de la aplicación de Carziqo se les podría pedir que paguen una cuota para «verificar» o desbloquear sus cuentas. Estas solicitudes suelen describirse como depósitos de garantía, impuestos, gastos de verificación o tasas contra el blanqueo de capitales. No hay garantía de que el pago restablezca el acceso o permita realizar retiradas. En esquemas similares, cada pago suele ir seguido de otra exigencia.
Los inversores deben ser muy cautelosos a la hora de realizar nuevos pagos, ya que estos podrían aumentar sus pérdidas sin resolver el problema de los retiros.
Carziqo parece haber abandonado el mercado. Un ataque informático repentino, retiradas bloqueadas, cuentas bloqueadas y páginas web fuera de línea apuntan a una alta probabilidad de que se trate de una estafa de salida. Lo más seguro ahora es detener todos los pagos y denunciar lo ocurrido.
Adam Collins es investigador de ciberseguridad en ScamAdviser y opera bajo un seudónimo por motivos de privacidad y seguridad. Con más de cuatro años de experiencia en primera línea del ámbito digital, se especializa en traducir amenazas complejas en consejos prácticos. Su misión: sacar a la luz las señales de alerta para que puedas navegar por la web con confianza.
