FR
Réponse courte : il semblerait que oui. En l'espace d'une seule journée, Carziqo a imputé la responsabilité à des pirates informatiques, annulé tous les retraits, annoncé une « mise à jour du système », puis bloqué les comptes de tous ses membres. Ses sites web sont depuis hors ligne. Cette succession d'événements présente tous les signes d'une « arnaque à la fuite », dans laquelle un système présumé de type Ponzi cesse d'effectuer des paiements et disparaît avec l'argent des investisseurs.
Carziqo se présentait comme une plateforme d’investissement dans l’intelligence artificielle et les véhicules autonomes. Voici comment s’est déroulé son effondrement, d’après les notifications envoyées aux membres, et pourquoi les investisseurs doivent se méfier de ce qui va suivre.
Source : FB
« Avis d'urgence CARZIQO
Ce matin, le serveur du groupe CARZIQO a été victime d’une attaque malveillante menée par un groupe de pirates informatiques. Le service informatique de CARZIQO a immédiatement renforcé la sécurité et rétabli le fonctionnement normal du serveur en peu de temps.
Ce groupe de pirates a utilisé une technique de pénétration spécifique pour modifier les informations de connexion aux cartes bancaires des utilisateurs, puis effectuer des retraits d’argent. Leur objectif était de voler l’argent des utilisateurs.
Le département technique de CARZIQO a déjà mis en place des mesures de sécurité mises à jour et améliorées afin d’empêcher que de tels incidents ne se reproduisent à l’avenir. Le conseil d’administration de CARZIQO a pris les décisions suivantes :
1. Avant la mise à niveau de la sécurité, une petite somme d’argent a été volée à un petit nombre d’utilisateurs. Le groupe CARZIQO indemnisera intégralement cette perte financière mineure. Veuillez contacter votre responsable hiérarchique pour obtenir une indemnisation.
2. Étant donné que les pirates ont modifié les informations relatives aux cartes bancaires d’un grand nombre d’utilisateurs et que les défenses de la banque étaient très faibles, il existe un risque de nouveaux vols d’argent.
Par conséquent, le conseil d’administration a décidé que tous les retraits seraient annulés le 10-12-2026, afin de préserver les fonds des utilisateurs et de donner au département technologique de CARZIQO le temps de détecter les vulnérabilités restantes.
3. Les retraits devraient reprendre si vous faites partie du groupe officiel Carziqo.
4. Tous les produits automobiles fonctionnent normalement et les revenus ne se sont pas arrêtés. Veuillez patienter jusqu’à l’inspection finale et la mise en place des mesures de sécurité de l’application. »
Le premier signe de problème a été un « Avis d’urgence CARZIQO ». Celui-ci affirmait qu’un groupe de pirates informatiques avait attaqué le serveur de l’entreprise ce matin-là et utilisé une technique de pénétration spéciale pour modifier les coordonnées bancaires associées aux comptes des utilisateurs et retirer de l’argent.
L’avis indiquait que le service technique avait rapidement rétabli le serveur et mis en place de nouvelles mesures de sécurité. Il annonçait ensuite plusieurs décisions prises par le « conseil d’administration » :
En d’autres termes, on a assuré aux membres que leur argent était en sécurité et continuait de fructifier, mais qu’ils ne pouvaient en retirer aucune somme.
Source : behindmlm.com
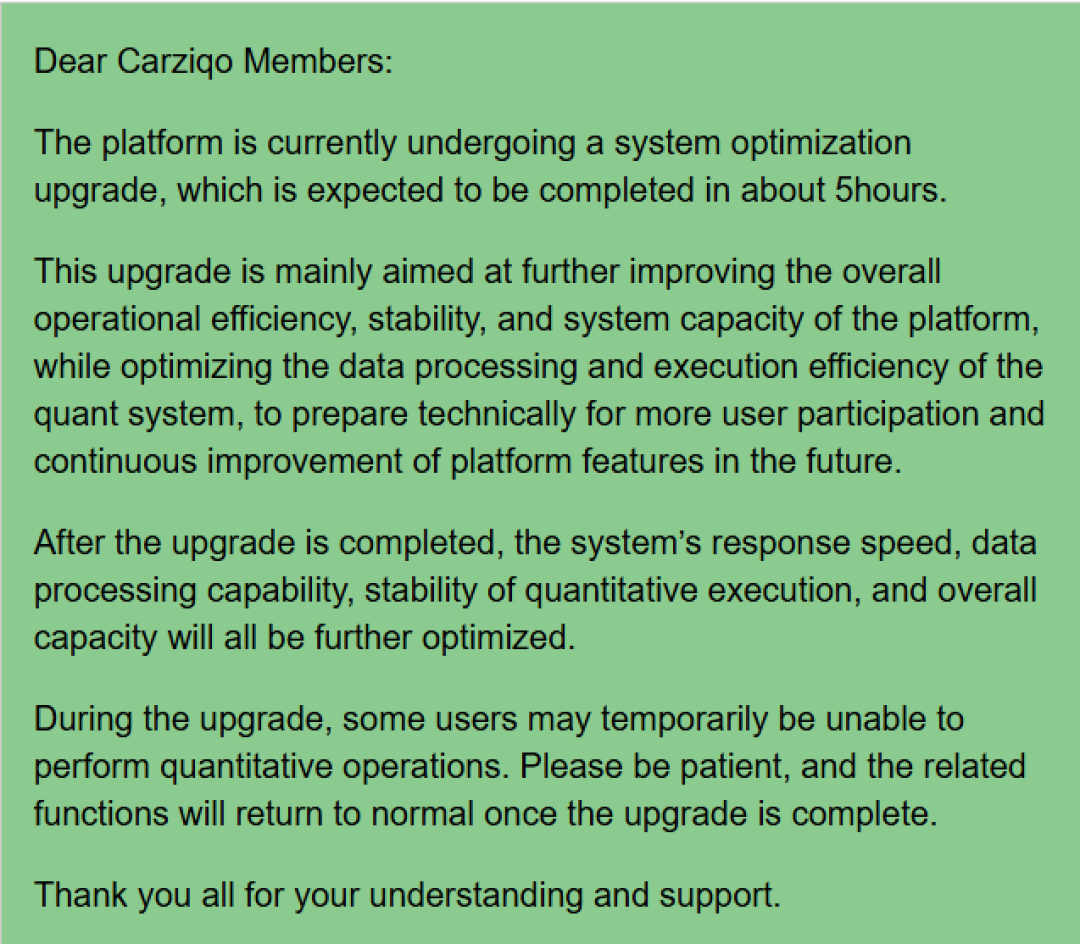
Les sites web étant hors service, un deuxième message a informé les membres que la plateforme faisait l'objet d'une mise à jour visant à optimiser le système, qui devait durer environ cinq heures. Il promettait des temps de réponse plus rapides, un meilleur traitement des données, une « exécution quantitative » plus stable et une capacité d'accueil accrue.
Le message avertissait également que certains utilisateurs pourraient ne pas être en mesure d’effectuer des opérations quantitatives pendant la mise à niveau, et demandait à chacun de faire preuve de patience.
Le récit avait déjà changé. Un piratage matinal s’était transformé en mise à jour planifiée, et cette mise à jour était présentée comme une préparation à la croissance. Ce genre de changements d’explications est une tactique classique visant à gagner du temps, conçue pour maintenir les investisseurs sereins et optimistes.
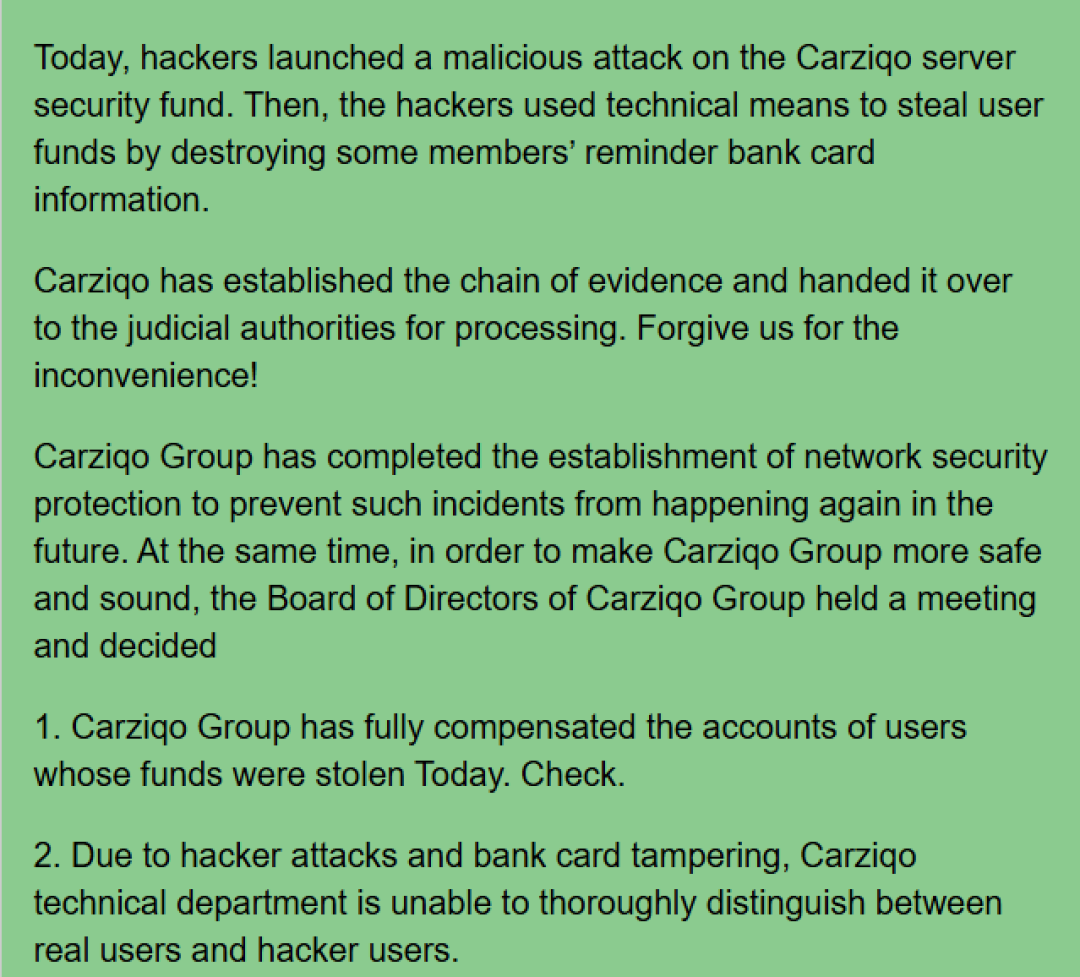
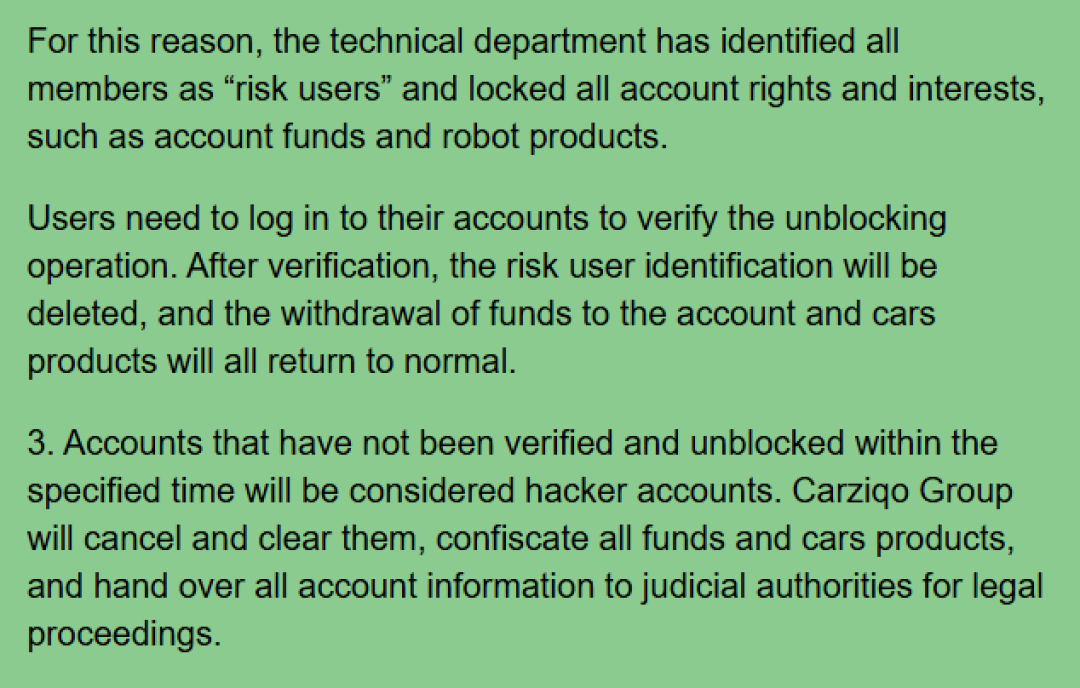
Source : behindmlm.com
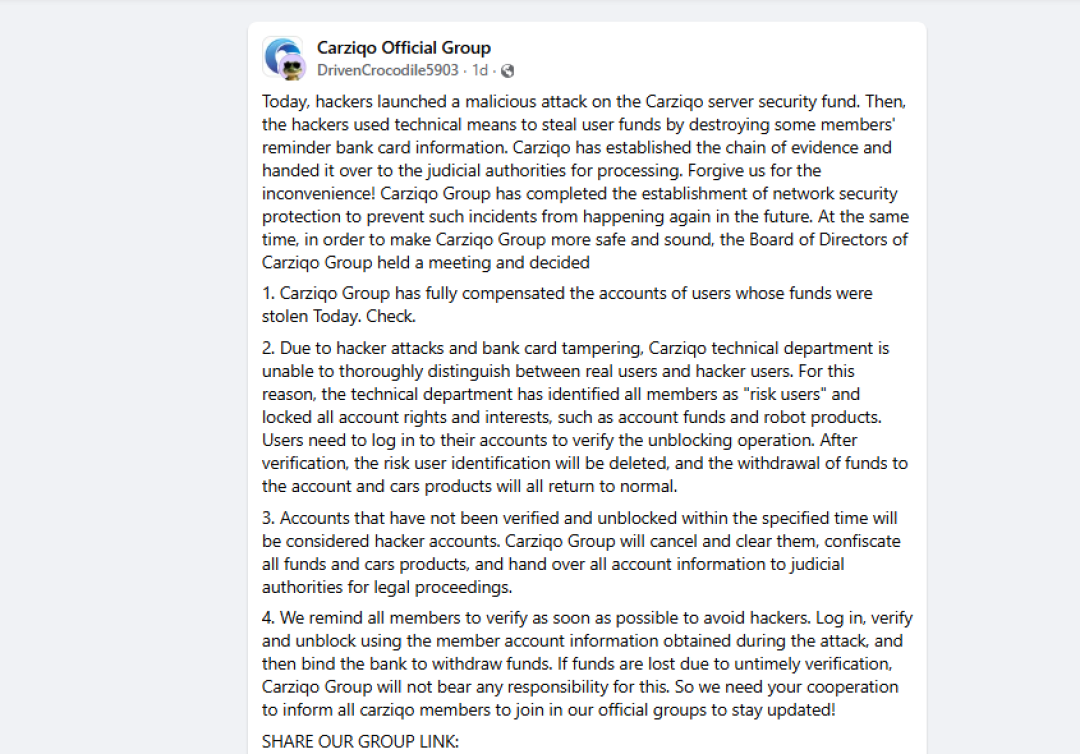
Environ 30 minutes plus tard, un troisième communiqué a été publié. Il affirmait que des pirates informatiques avaient attaqué le « fonds de sécurité des serveurs » de Carziqo et volé les fonds des utilisateurs en falsifiant les informations relatives aux cartes bancaires des membres. Carziqo a déclaré avoir rassemblé des preuves et les avoir remises aux autorités judiciaires.
Le communiqué a ensuite fait part de l’annonce la plus importante :
Ce dernier point est une menace déguisée en mesure de sécurité. Elle pousse les investisseurs à agir rapidement, par crainte de tout perdre ou d’être dénoncés à la police.
Carziqo présente les caractéristiques d’une arnaque de type « exit scam ». Le schéma est classique : la plateforme rémunère les premiers utilisateurs, probablement en utilisant l’argent des nouveaux investisseurs, ce qui renforce la confiance et génère des avis positifs. Dès que les dépôts ralentissent ou que les opérateurs décident de se retirer, une crise est annoncée et les retraits sont bloqués.
Dans le cas de Carziqo, les signaux d’alerte sont les suivants :
Suite à l’effondrement de ce qui semble être une chaîne de Ponzi, les investisseurs de Carziqo pourraient être confrontés à un deuxième risque : des demandes d’argent supplémentaire pour récupérer l’accès à leurs comptes ou retirer leurs fonds.
Les investisseurs qui tentent de se connecter via l’application Carziqo pourraient se voir demander de payer des frais pour « vérifier » ou débloquer leurs comptes. Ces demandes sont souvent présentées comme des dépôts de garantie, des taxes, des frais de vérification ou des frais liés à la lutte contre le blanchiment d’argent. Rien ne garantit que le paiement permettra de rétablir l’accès ou d’effectuer des retraits. Dans des stratagèmes similaires, chaque paiement est généralement suivi d’une nouvelle demande.
Les investisseurs doivent se montrer très prudents avant d’effectuer de nouveaux paiements, car ceux-ci pourraient aggraver leurs pertes sans résoudre le problème de retrait.
Carziqo semble avoir quitté le marché. Un piratage soudain, des retraits bloqués, des comptes verrouillés et des sites web hors ligne laissent fortement présager une arnaque de type « exit scam ». La mesure la plus sûre à prendre désormais est de suspendre tous les paiements et de signaler ce qui s’est passé.
Adam Collins est chercheur en cybersécurité chez ScamAdviser ; il utilise un pseudonyme pour des raisons de confidentialité et de sécurité. Fort de plus de quatre ans d’expérience sur le front numérique, il est spécialisé dans la traduction de menaces complexes en conseils concrets. Sa mission : mettre en évidence les signaux d’alerte afin que vous puissiez naviguer sur le Web en toute confiance.
