ZH
简短回答:看来确实如此。短短一天之内,Carziqo先是将责任归咎于黑客,随后取消了所有提现请求,宣布进行“系统升级”,最后冻结了所有会员的账户。此后,其网站已无法访问。这一系列事件显示出明显的“跑路骗局”迹象——即所谓的庞氏骗局停止支付并携投资者资金消失。
Carziqo曾将自己宣传为人工智能和自动驾驶汽车投资平台。以下是根据发给会员的通知整理的其崩盘经过,以及投资者为何应警惕后续事态发展的原因。
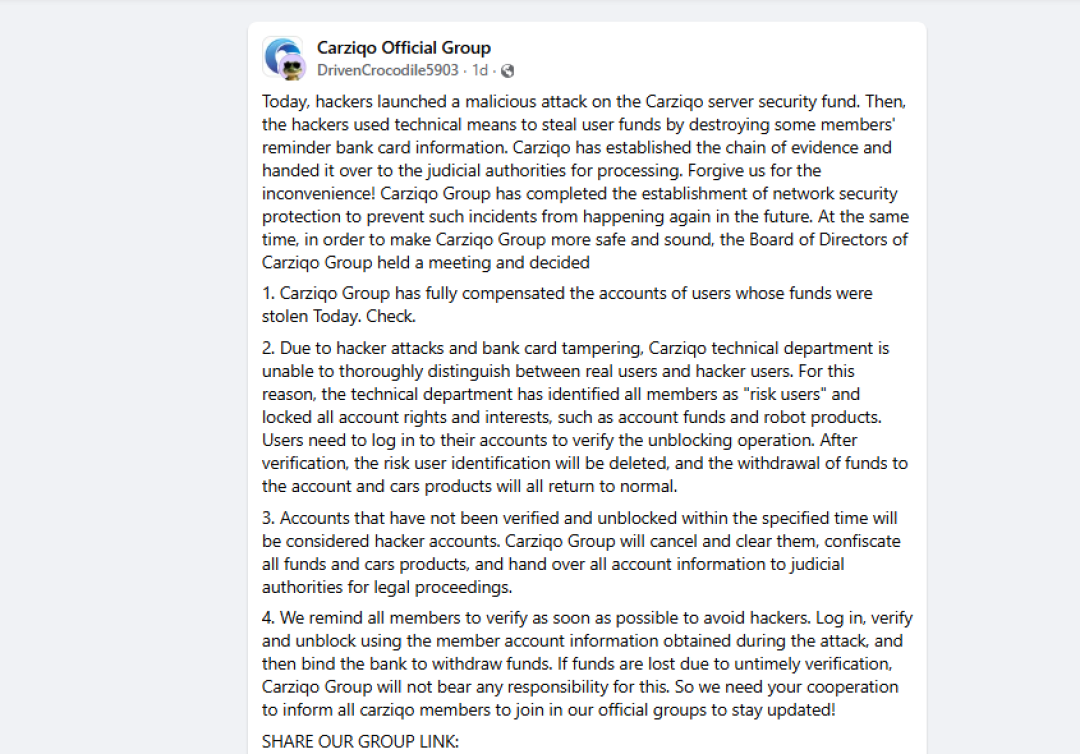
来源:FB
“CARZIQO紧急通知
今天上午,CARZIQO集团的服务器遭到一个黑客团体的恶意攻击。CARZIQO技术部门立即加强了安全防护,并在短时间内恢复了服务器的正常运行。
该黑客组织利用特定的入侵技术篡改了用户的银行卡绑定信息,进而进行转账。其目的是盗取用户资金。
CARZIQO技术部门已采取更新且更完善的安全措施,以防止此类事件再次发生。CARZIQO董事会已作出以下决定:
1. 在安全升级之前,有少量用户的资金被盗。CARZIQO集团将全额赔偿这笔小额损失。请联系您的高级经理办理赔偿事宜。
2. 鉴于黑客已篡改了大量用户的银行卡信息,且银行的防御体系十分薄弱,存在资金进一步被盗的风险。
因此,董事会决定:所有提现操作将于2026年12月10日被取消,以保障用户资金安全,并为CARZIQO技术部门留出时间排查剩余的安全漏洞。
3. 预计若您身处官方carziqo群组,提现功能将恢复。
4. 所有汽车相关产品均运行正常,收益也未中断。请等待应用程序的最终检查和安全措施到位。”
问题的首个征兆是一份“CARZIQO紧急通知”。该通知称,当天上午一个黑客组织袭击了公司服务器,并利用一种特殊的渗透技术篡改了用户绑定的银行卡信息并提取了资金。
该通知称,技术部门已迅速恢复服务器并加强了安全防护。随后,通知公布了“董事会”做出的几项决定:
换言之,成员们被告知他们的资金是安全的且仍在增值,但无法提取任何资金。
来源:behindmlm.com
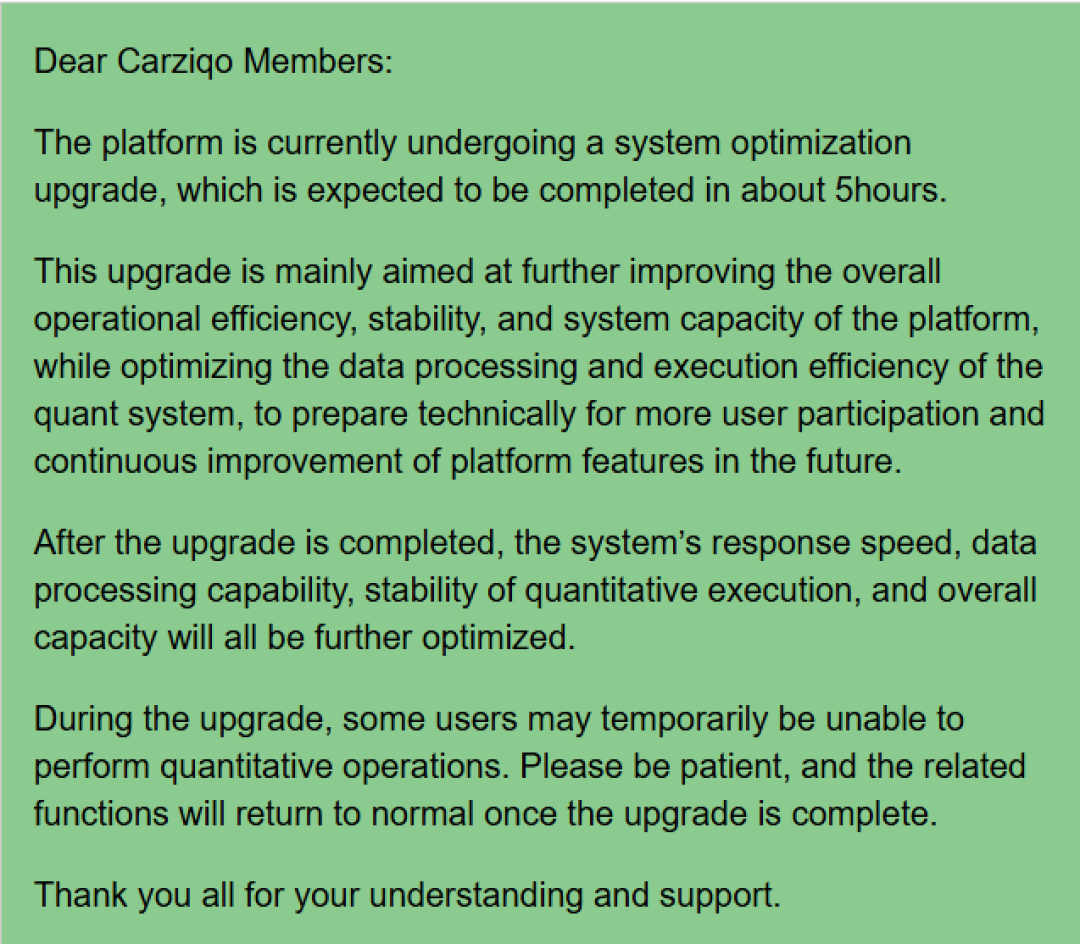
随着网站无法访问,第二条消息告知会员,该平台正在进行系统优化升级,预计将持续约五小时。消息承诺升级后将带来更快的响应速度、更高效的数据处理、更稳定的“量化执行”以及容纳更多用户的能力。
该通知还警告称,升级期间部分用户可能无法进行量化操作,并请大家耐心等待。
事情的说法已经发生了转变。一场清晨的黑客攻击变成了计划中的升级,而这次升级又被包装成是为未来增长做准备。这种不断变换的解释,是典型的拖延战术,旨在让投资者保持冷静并抱有希望。
来源:behindmlm.com
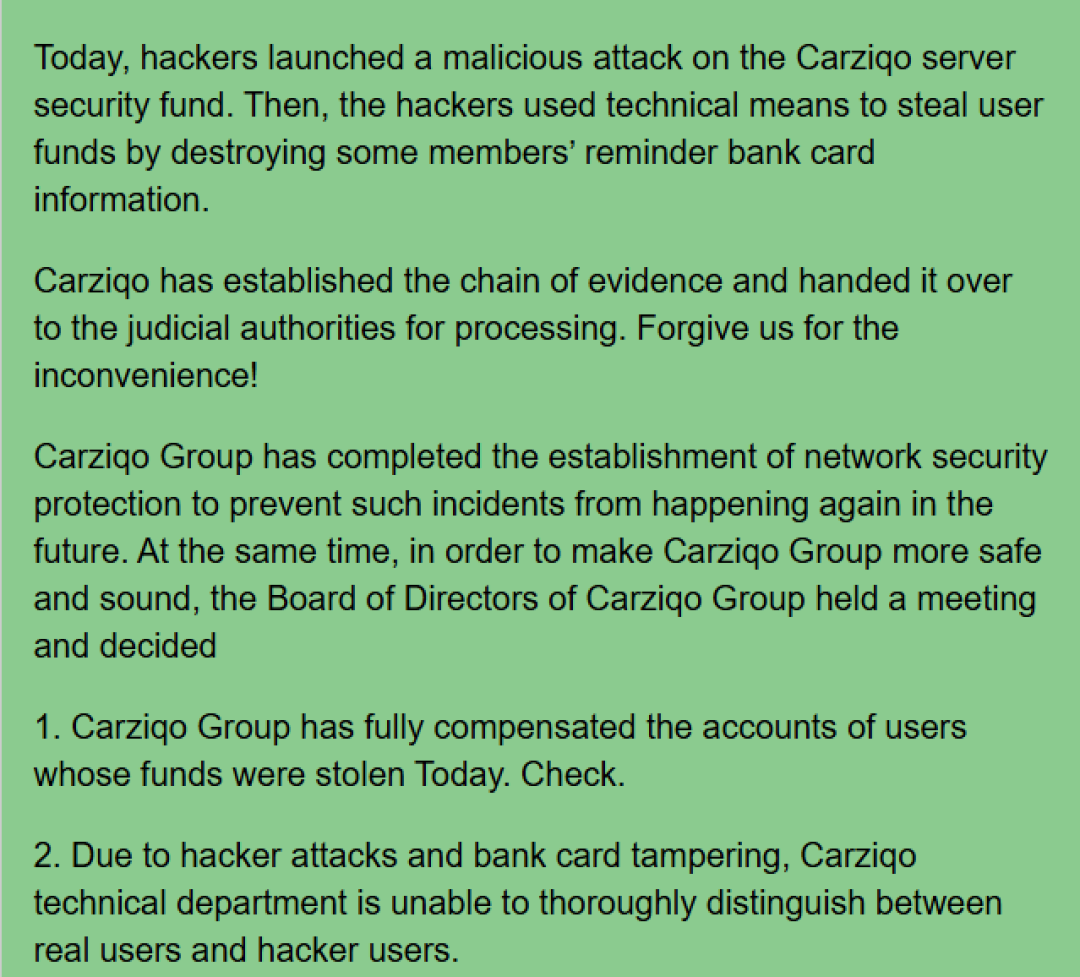
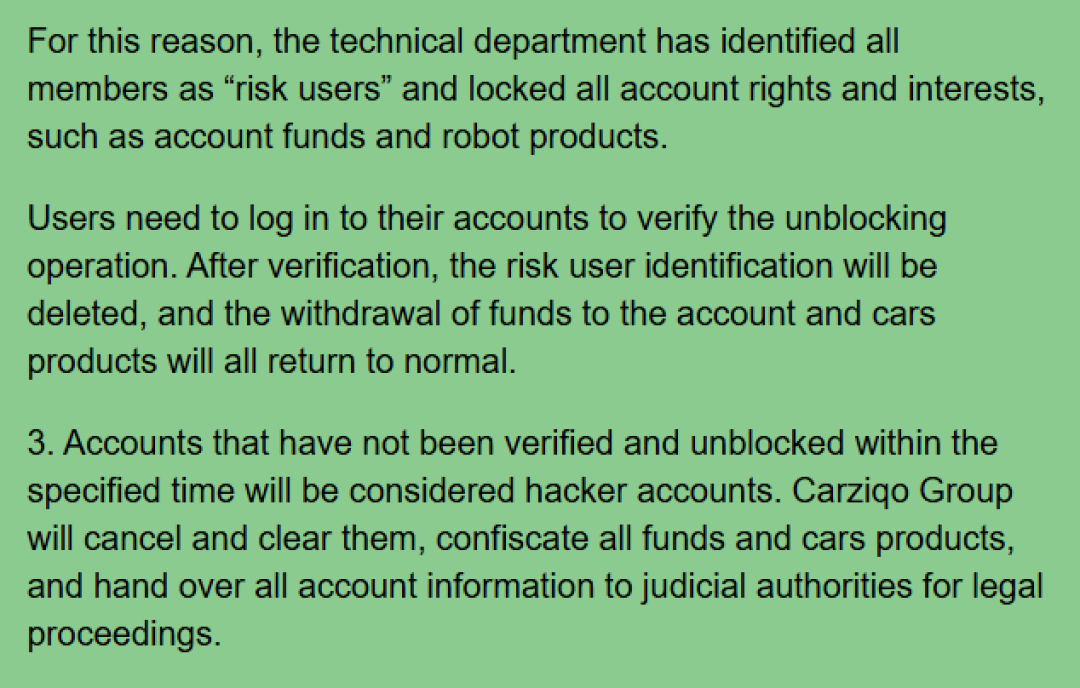
大约30分钟后,第三份通知发布。通知称,黑客袭击了Carziqo的“服务器安全基金”,并通过篡改会员的银行卡信息盗取了用户资金。Carziqo表示已收集证据并移交司法机关。
随后,该通知发布了最重要的声明:
最后一点是披着安全外衣的威胁。它迫使投资者因害怕失去一切或被报警而迅速采取行动。
Carziqo 展现了“跑路骗局”的典型特征。其运作模式司空见惯:平台先向早期用户支付收益(很可能使用新投资者的资金),以此建立信任并积累正面评价。一旦存款增速放缓或运营方决定撤离,便会宣布出现危机并停止提现。
Carziqo 案例中的预警信号包括:
在据称的庞氏骗局崩盘后,Carziqo的投资者可能面临第二重风险:被要求支付更多资金才能重新获得账户访问权限或提取资金。
试图通过 Carziqo 应用程序登录的投资者可能会被要求支付一笔费用来“验证”或解锁账户。这些要求通常被描述为保证金、税费、验证费或反洗钱费。 支付后能否恢复账户访问权限或允许提现并无保证。在类似骗局中,每次付款后通常都会紧接着出现新的索要要求。
投资者在进行后续付款时应格外谨慎,因为这可能会增加损失,却无法解决提现问题。
Carziqo 似乎已退出市场。突如其来的黑客攻击、提现被冻结、账户被锁定以及网站离线等迹象,均表明这极有可能是“跑路骗局”。目前最安全的做法是停止所有付款并报告所发生的情况。
亚当·柯林斯(Adam Collins)是 ScamAdviser 的网络安全研究员,为保障隐私和安全,他使用化名开展工作。在数字安全一线工作四年多以来,他擅长将复杂的威胁转化为可操作的建议。他的使命是:揭露风险信号,让您能够自信地浏览网络。
